vCISO: Virtual Chief Information Security Officer
Ein vCISO (Virtual CISO) bietet Ihrem Unternehmen die strategische Sicherheitsfuhrung eines Chief Information Security Officers — flexibel, kosteneffizient und sofort verfugbar. ADVISORI stellt erfahrene vCISOs bereit, die Ihr ISMS aufbauen, NIS2/DORA-Compliance sicherstellen und Ihre Sicherheitsstrategie leiten.
- ✓Einsatzbereit in 2–4 Wochen — kein Recruiting, kein Headhunter
- ✓ISO 27001 zertifiziert — wir leben, was wir predigen
- ✓Zugriff auf ~150 Spezialisten + Synthara KI-Plattform
- ✓NIS2 + DORA + AI Act aus einer Hand
Ihr Erfolg beginnt hier
Bereit für den nächsten Schritt?
Schnell, einfach und absolut unverbindlich.
Zur optimalen Vorbereitung:
- Ihr Anliegen
- Wunsch-Ergebnis
- Bisherige Schritte
Oder kontaktieren Sie uns direkt:
Zertifikate, Partner und mehr...










vCISO: Strategische Sicherheitsfuhrung on Demand
Warum ADVISORI?
- ISO 27001 zertifiziert — wir erfüllen die Anforderungen, die wir anderen empfehlen
- ~150 Experten — Kein Freelancer, ein Systemhaus mit Tiefe
- KI-native Plattform — Synthara automatisiert Compliance-Monitoring
- One-Stop-Shop — NIS2 + DORA + AI Act + ISMS aus einer Hand
- DACH-fokussiert — Deutsches Recht, deutsche Sprache, vor Ort möglich
- Praxis statt Theorie — operative Umsetzung, nicht nur PowerPoint
NIS2-Pflicht
NIS2 verlangt keine interne CISO-Stelle — es verlangt nachweisliche Umsetzung von Sicherheitsmaßnahmen und Management-Verantwortung. Ein vCISO erfüllt diese Anforderung vollständig.
ADVISORI in Zahlen
11+
Jahre Erfahrung
120+
Mitarbeiter
520+
Projekte
Strukturiert, transparent, ohne Bullshit. In 4 Wochen arbeitsfähig — dauerhaft wirksam.
Unser Vorgehen
Discovery: Kick-off, Bestandsaufnahme, Stakeholder-Mapping, Quick Wins
Assessment: Security Maturity Assessment, NIS2 Gap-Analyse, Risiko-Register
Roadmap: Security-Strategie, 90-Tage-Plan, Governance-Modell, Reporting-Rhythmus
Laufender Betrieb: Monatliche Board-Reports, Quartals-Reviews, Synthara live
Kontinuierliche Verbesserung: Jährlicher Strategy Review, neue Bedrohungen im Blick

Sarah Richter
Head of Informationssicherheit, Cyber Security
Expertise & Erfahrung:
10+ Jahre Erfahrung, CISA, CISM, Lead Auditor, DORA, NIS2, BCM, Cyber- und Informationssicherheit
Unsere Dienstleistungen
Wir bieten Ihnen maßgeschneiderte Lösungen für Ihre digitale Transformation
Strategie & Governance
Ihr vCISO entwickelt die Security-Strategie, verknüpft sie mit Unternehmenszielen und kommuniziert direkt auf Geschäftsführungsebene.
- Security-Strategie & Roadmap entwickeln
- Board-Reporting & Management-Kommunikation
- Security-Budget-Planung und ROI-Argumentation
- Risikomanagement-Framework aufsetzen
Compliance & Regulatorik
Wir setzen alle relevanten regulatorischen Anforderungen für Sie um — NIS2, DORA, ISO 27001, BSI-Grundschutz und EU AI Act.
- NIS2 Gap-Analyse und Umsetzungsbegleitung
- DORA-Compliance für den Finanzsektor
- ISO 27001 ISMS-Aufbau und Zertifizierungsbegleitung
- BSI-Grundschutz und EU AI Act Security-Anforderungen
Operatives Security Management
Von Incident Response bis Vendor Risk Management — Ihr vCISO sorgt für den laufenden Betrieb der Informationssicherheit.
- Incident Response Planning & Krisenübungen
- Vendor Risk Management & Lieferkettensicherheit
- Security Awareness Programm für Mitarbeiter
- Technische Security Reviews mit ADVISORI-Team
KI-Plattform: Synthara
Nicht nur ein Berater — eine Plattform. Synthara automatisiert Compliance-Monitoring, Risk Assessments und Reporting.
- Echtzeit-Compliance-Dashboard
- Automatisierte Risikoanalyse und Richtlinien-Generierung
- 13 Module: Asset-Management, Schwachstellen-Scan, Incident Management u.v.m.
- Automatische NIS-2-Meldepflicht-Unterstützung
Onboarding in 4 Wochen
In 4 Wochen von Null auf Security-Strategie. Kein Berater-Bingo, kein monatelanger Aufbau.
- Woche 1: Kick-off, Bestandsaufnahme, Quick Wins identifizieren
- Woche 2–3: Security Maturity Assessment, NIS2 Gap-Analyse
- Woche 4: Security-Strategie präsentieren, 90-Tage-Plan
- Ab Monat 2: Laufender Betrieb mit monatlichen Board-Reports
Pricing: Drei klare Pakete
Transparent und skalierbar — unser vCISO-Modell passt sich Ihrer Unternehmensgröße an. Drei Ausbaustufen von kompakter Begleitung bis zum Full-Service-CISO. Preise auf Anfrage.
- Starter: Für KMU bis 250 MA — kompakte Begleitung, sofort einsatzbereit
- Professional: Für Mittelstand 250–1.000 MA — aktive Umsetzung
- Enterprise: Für 1.000+ MA — Full-Service, individuell
- Alle Pakete: NIS2 Gap-Analyse, Synthara-Plattform, Board-Reporting
Unsere Kompetenzen
Wählen Sie den passenden Bereich für Ihre Anforderungen
Business Continuity Management (BCM) sichert die Geschaftsfortfuhrung bei Krisen, IT-Ausfallen und Katastrophen. ADVISORI unterstutzt Sie bei der Business Impact Analyse, Notfallplanung, Krisenmanagement und dem Aufbau operationeller Resilienz — konform mit ISO 22301, BSI Standard 200-4, DORA und NIS2.
Häufig gestellte Fragen zu vCISO — Virtual CISO as a Service | ADVISORI
Was kostet ein vCISO?
Die Kosten eines vCISO hängen von der Unternehmensgröße, dem Regulierungsumfeld und dem gewünschten Leistungsumfang ab. Im Vergleich zu einem internen CISO (Gehaltskosten + Recruiting + Onboarding + Tools) ist ein vCISO deutlich kosteneffizienter — und sofort einsatzbereit. Sprechen Sie uns an für ein individuelles Angebot.
Wie schnell kann ein vCISO starten?
Innerhalb von 2–4 Wochen. Kein Recruiting, kein Headhunter, keine Einarbeitungszeit. Beim Kick-off sind wir sofort arbeitsfähig. Zum Vergleich: Eine CISO-Stelle bleibt durchschnittlich 6–12 Monate unbesetzt.
Ist ein externer CISO NIS2-konform?
Ja. NIS2 verlangt, dass die Geschäftsleitung die Verantwortung trägt — nicht dass ein interner CISO existiert. Ein vCISO kann die operative Umsetzung vollständig übernehmen und alle NIS2-Anforderungen abdecken, inklusive Meldepflichten (24h/72h) und Risikomanagement.
Was ist der Unterschied zwischen vCISO und externem ISB?
Ein externer ISB arbeitet primär operativ (Richtlinien, Schulungen, Dokumentation). Ein vCISO agiert auf C-Level: Strategie, Board-Kommunikation, Budget-Planung, Risikomanagement. Bei ADVISORI bekommen Sie beides — der vCISO führt, das Team setzt um.
Kann ein vCISO auch ein ISMS aufbauen?
Ja — und das ist sogar einer unserer häufigsten Aufträge. Wir bauen Ihr ISMS nach ISO 27001 auf und begleiten Sie bis zur Zertifizierung. ADVISORI selbst ist ISO 27001 zertifiziert — wir wissen aus eigener Erfahrung, was nötig ist.
Wir haben schon einen IT-Leiter. Brauchen wir trotzdem einen vCISO?
Wahrscheinlich ja. IT-Leitung und Informationssicherheit sollten getrennt sein (Separation of Duties — auch NIS2-Anforderung). Ihr IT-Leiter betreibt die Systeme — der vCISO stellt sicher, dass sie sicher betrieben werden und die Compliance-Anforderungen erfüllt sind.
Wie funktioniert die Zusammenarbeit im Alltag?
Ihr vCISO ist per E-Mail, Teams/Slack und Telefon erreichbar. Feste Jour-fixe-Termine (wöchentlich oder zweiwöchentlich), monatliche Board-Reports, Quartals-Reviews. Bei Incidents: sofortige Erreichbarkeit. 80% remote, für Kicks-offs und Board-Meetings kommen wir vor Ort.
Was passiert nach Vertragsende?
Alle erstellten Dokumente, Strategien, Richtlinien und Prozesse gehören Ihnen. Wir machen ein strukturiertes Handover — an einen internen CISO oder an einen Nachfolger. Kein Vendor Lock-in, kein Wissensverlust.
Wie unterscheidet sich ADVISORI von reinen vCISO-Anbietern?
Reine vCISO-Anbieter liefern einen Berater. Wir liefern einen Berater + ein Team aus ~150 Spezialisten + eine KI-Plattform (Synthara) + Expertise in NIS2, DORA, AI Act, ISMS aus einer Hand. Das ist der Unterschied zwischen einem Freelancer und einem Systemhaus.
Arbeitet der vCISO vor Ort oder remote?
Hybrid. Für Kick-offs, Workshops und Board-Meetings kommen wir vor Ort. Der laufende Betrieb funktioniert zu 80% remote — effizient und ohne Reisekostenzuschläge. DACH-weit möglich.
Aktuelle Insights zu vCISO — Virtual CISO as a Service | ADVISORI
Entdecken Sie unsere neuesten Artikel, Expertenwissen und praktischen Ratgeber rund um vCISO — Virtual CISO as a Service | ADVISORI
CRA-Meldeplattform der ENISA: Was Hersteller bis zum 11. September registriert haben müssen
Ab dem 11. September 2026 gilt die CRA-Meldepflicht, gemeldet wird über die Single Reporting Platform der ENISA. Diese Plattform startet erst am 11. September in den Betrieb und bietet zum Start keine API. Was Hersteller jetzt trotzdem vorbereiten können.
NIS2-Umsetzungsgesetz (NIS2UmsuCG): Pflichten, Fristen und Haftung
Die neue Klausel zu „vernachlässigbaren“ Tätigkeiten kann Ihr Unternehmen unerwartet in die volle Haftung zwingen – erfahren Sie in 5 Minuten, wie Sie jetzt reagieren.
NIS2 nach einem halben Jahr: Wie gut sind deutsche KMU wirklich aufgestellt?
Warum operative IT-Sicherheit für NIS2 nicht ausreicht – und wie KMU die Lücke zum Managementsystem schließen.
EZB verlangt Aktionsplan gegen KI-Cyberrisiken bis 31. Oktober 2026
Die EZB-Bankenaufsicht fordert von allen bedeutenden Instituten bis zum 31. Oktober 2026 einen Aktionsplan gegen KI-gestützte Cyberbedrohungen. Was das Schreiben SSM-2026-0301 verlangt, und wie die sechs Fokusfelder auf DORA einzahlen.
Gesamtverteidigung beginnt vor der Krise: Erfahren Sie, warum Resilienz, VS-konforme IT und Krypto-Agilität jetzt zur strategischen Führungsaufgabe werden.
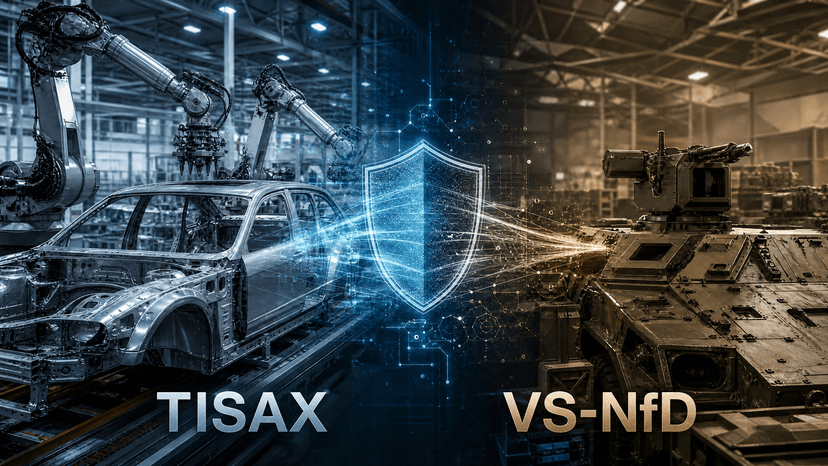
Zwischen TISAX und VS-NfD: Was Automobilzulieferer beim Einstieg in die Rüstungsindustrie unterschätzen
Mit dem Einstieg in die Rüstungsindustrie treffen Automobilzulieferer auf VS-NfD – staatlichen Geheimschutz mit eigener Logik.
Lassen Sie uns
Zusammenarbeiten!
Ist Ihr Unternehmen bereit für den nächsten Schritt in die digitale Zukunft? Kontaktieren Sie uns für eine persönliche Beratung.
Ihr strategischer Erfolg beginnt hier
Unsere Kunden vertrauen auf unsere Expertise in digitaler Transformation, Informationssicherheit, Compliance und Risikomanagement
Bereit für den nächsten Schritt?
Vereinbaren Sie jetzt ein strategisches Beratungsgespräch mit unseren Experten
30 Minuten • Unverbindlich • Sofort verfügbar
Zur optimalen Vorbereitung Ihres Strategiegesprächs:
Bevorzugen Sie direkten Kontakt?
Direkte Hotline für Entscheidungsträger
Strategische Anfragen per E-Mail
Detaillierte Projektanfrage
Für komplexe Anfragen oder wenn Sie spezifische Informationen vorab übermitteln möchten