Definition: KI-Governance umfasst die Regeln, Rollen und Prozesse, mit denen ein Unternehmen den Einsatz künstlicher Intelligenz steuert und verantwortet. Wer KI-Governance umsetzen will, braucht ein Register aller KI-Anwendungen, eine verbindliche Freigabe vor dem produktiven Einsatz, die Kontrolle von Änderungen, Regeln für den Umgang mit Daten und Nachweise für Aufsicht und Revision.
In vielen Unternehmen gibt es inzwischen eine KI-Richtlinie. Sie regelt, welche Werkzeuge erlaubt sind, welche Daten nicht in öffentliche Dienste gehören und wer bei Fragen anzusprechen ist. Gleichzeitig wächst die Zahl der KI-Anwendungen schneller, als sich die Richtlinie durchsetzen lässt: Fachbereiche bauen Agenten, Anbieter liefern KI-Funktionen per Update, und Mitarbeitende nutzen Werkzeuge, die in keiner Liste stehen.
Der Unterschied zwischen einer KI-Richtlinie und gelebter KI-Governance liegt in der Umsetzung. Dieser Artikel beschreibt die sechs Bausteine, mit denen Unternehmen KI-Governance im Alltag verankern, die Vorschriften, die sie verlangen, ein Reifegradmodell zur Standortbestimmung und einen Plan für die ersten 90 Tage.
Wozu brauchen Unternehmen eine KI-Governance?
Drei Gründe machen KI-Governance zur Aufgabe der Unternehmensleitung.
Regulierung: Der EU AI Act verpflichtet Unternehmen, ihre KI-Systeme zu kennen, Risiken einzustufen und für Hochrisiko-Systeme umfangreiche Pflichten zu erfüllen. Für Finanzunternehmen kommen DORA und die Anforderungen der Aufsicht an IT-Risiken hinzu, für viele andere die NIS2-Umsetzung.
Risiko: KI-Anwendungen verarbeiten vertrauliche Daten, treffen Vorschläge mit Wirkung auf Kunden und Mitarbeitende und sind neuen Angriffen wie Prompt Injection ausgesetzt. Ohne Übersicht lässt sich keines dieser Risiken steuern. Wie schnell sich unkontrollierte Nutzung ausbreitet, zeigt unser Beitrag zur Schatten-KI als Compliance-Risiko.
Skalierung: Ohne Regeln wird jede neue Anwendung einzeln verhandelt, mit Datenschutz, Informationssicherheit und Betriebsrat. Mit klaren Regeln entsteht ein wiederholbarer Weg, der beim zehnten Anwendungsfall genauso funktioniert wie beim hundertsten. Governance ist damit die Voraussetzung dafür, dass aus Piloten Produktivsysteme werden.
Grundsätze, an denen sich die Regeln ausrichten
Rahmenwerke wie die OECD-Grundsätze für KI, ISO/IEC 42001 und der EU AI Act nennen ähnliche Prinzipien. Für die Umsetzung zählt, dass jedes Prinzip in eine prüfbare Kontrolle übersetzt wird:
- Rechenschaft: Jede Anwendung hat eine namentlich verantwortliche Person und eine Vertretung, festgehalten im Register.
- Transparenz: Nutzerinnen und Nutzer wissen, wann sie mit KI arbeiten, und Ergebnisse lassen sich auf Quellen und Modell zurückführen.
- Fairness: Anwendungen mit Wirkung auf Menschen, etwa in Personalauswahl oder Kreditvergabe, werden vor dem Einsatz und im Betrieb auf Verzerrungen geprüft.
- Menschliche Aufsicht: Entscheidungen mit erheblicher Wirkung bleiben bei Menschen; Agenten legen solche Schritte zur Freigabe vor.
- Sicherheit und Datenschutz: Schutzklassen, Leitplanken und Protokolle sind technisch durchgesetzt.
Was umfasst KI-Governance? Die sechs Bausteine
1. KI-Register
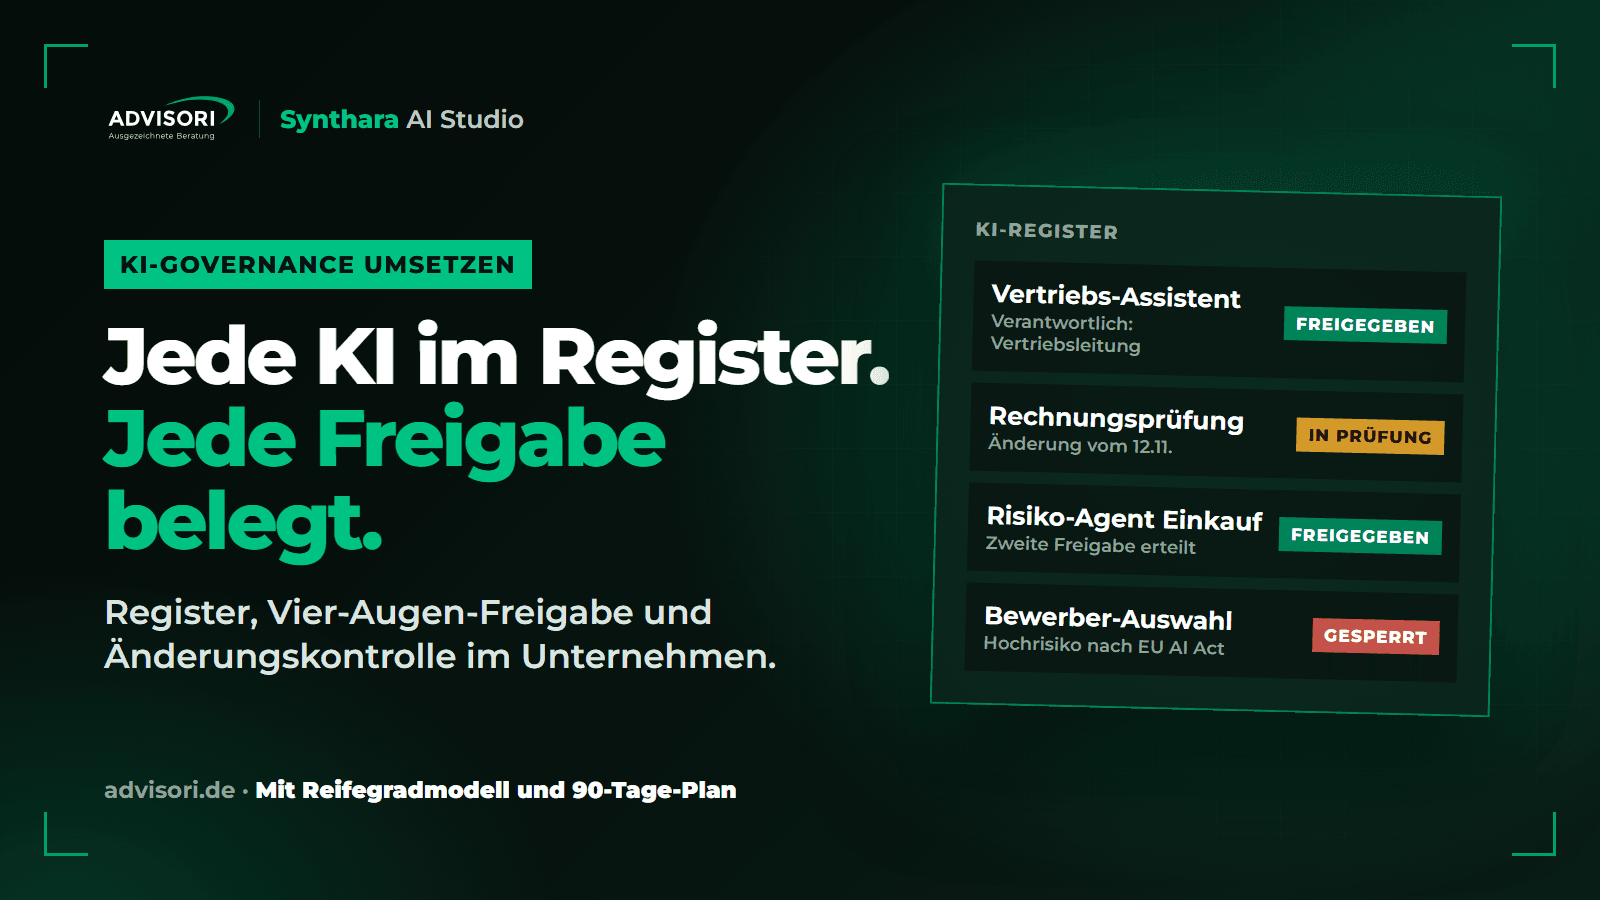
Das KI-Register ist das Inventar aller KI-Anwendungen im Unternehmen. Jeder Eintrag enthält mindestens Zweck, verantwortliche Person, Datenquellen, Schutzklasse der Daten, eingesetzte Modelle, Version, Freigabestatus und die Einstufung nach EU AI Act. Das Register erfasst selbst gebaute Anwendungen ebenso wie KI-Funktionen eingekaufter Software.
Damit das Register aktuell bleibt, muss es dort gepflegt werden, wo Anwendungen entstehen und freigegeben werden. Eine Tabelle, die einmal im Quartal nachgetragen wird, hält mit der Entwicklung nicht Schritt. Ergänzend sollte das Unternehmen erkennen können, welche KI-Dienste außerhalb des Registers genutzt werden, um Schatten-KI sichtbar zu machen.
2. Antrag und Bewertung von Anwendungsfällen
Jede neue KI-Anwendung beginnt mit einem Antrag. Er beschreibt Zweck, Nutzen, Nutzerkreis, Datenquellen und erwartete Wirkung. Auf dieser Grundlage bewerten Fachbereich, IT, Datenschutz und Informationssicherheit Risiko und Nutzen. Die Prüftiefe richtet sich nach der Risikostufe:
- gering: Beispiel: Textassistent mit öffentlichen Daten; Prüfungen vor der Freigabe: Registereintrag, Standardleitplanken; Freigabe durch: Fachbereichsleitung
- mittel: Beispiel: Wissensassistent mit internen Dokumenten; Prüfungen vor der Freigabe: zusätzlich Datenschutzprüfung, Rechtekonzept; Freigabe durch: KI-Beauftragte
- hoch: Beispiel: Agent mit Schreibrechten, personenbezogene Daten; Prüfungen vor der Freigabe: zusätzlich Sicherheitstest, Pentest, Freigabe kritischer Aktionen; Freigabe durch: KI-Beauftragte und Informationssicherheit
- Hochrisiko nach AI Act: Beispiel: Einsatz in Personalauswahl oder Kreditprüfung; Prüfungen vor der Freigabe: zusätzlich Pflichten nach AI Act, Folgenabschätzung, menschliche Aufsicht; Freigabe durch: Gremium mit Geschäftsleitung
3. Schutzklassen für Daten
Schutzklassen legen fest, welche Daten mit welchen Modellen verarbeitet werden dürfen. Öffentliche Informationen dürfen an leistungsstarke Cloud-Modelle gehen, Personal- oder Konstruktionsdaten nur an Modelle, die im eigenen Rechenzentrum oder in einer souveränen Cloud laufen. Je feiner die Schutzklassen vergeben sind, bis hin zur Feldebene, desto mehr Anwendungsfälle lassen sich sicher umsetzen.
4. Freigabe nach dem Vier-Augen-Prinzip
Keine Anwendung geht ohne Freigabe in den produktiven Betrieb. Die Freigabe ist an Rollen gebunden, und wer eine Anwendung erstellt, kann sie nicht selbst freigeben. Vor der Freigabe laufen die festgelegten Prüfungen: Sicherheitstests, Prüfung der Datenzugriffe und bei selbst gebauten Anwendungen ein Pentest. Mit der Freigabe entsteht der Eintrag im KI-Register.
5. Kontrolle von Änderungen
Eine geprüfte Anwendung bleibt nur geprüft, solange sie unverändert ist. Ein neues Modell, eine zusätzliche Datenquelle oder geänderte Rechte können das Risiko grundlegend verändern. Relevante Änderungen durchlaufen deshalb Prüfung und Freigabe erneut. Die bisherige Version läuft weiter, bis die neue freigegeben ist. Jede Version bleibt im Register nachvollziehbar.
6. Betrieb, Überwachung und Nachweise
Im Betrieb werden Nutzung, Kosten, Prüfergebnisse und Sicherheitsereignisse protokolliert. Datenschutz, Informationssicherheit und Revision erhalten Lesezugriff auf Register und Protokolle. Stillgelegte Anwendungen bleiben mit ihrer Historie im Register erhalten, damit Nachweise auch später verfügbar sind.
Rollen in der KI-Governance
- Geschäftsleitung: Aufgabe: legt Ziele und Risikobereitschaft fest, verantwortet die KI-Strategie
- KI-Beauftragte oder AI Officer: Aufgabe: steuert das Governance-Modell, pflegt Regeln und Register
- Fachbereich: Aufgabe: beantragt Anwendungsfälle, verantwortet Zweck und Inhalt
- IT: Aufgabe: stellt Plattform, Anbindungen und Betrieb bereit
- Informationssicherheit: Aufgabe: definiert Prüfungen, bewertet Sicherheitsrisiken
- Datenschutz: Aufgabe: prüft Anwendungen mit personenbezogenen Daten
- Freigabeverantwortliche: Aufgabe: geben Anwendungen frei, getrennt von den Erstellern
- Revision: Aufgabe: prüft Wirksamkeit von Regeln und Nachweisen
In vielen Unternehmen ordnet sich diese Aufteilung in das bekannte Modell der drei Verteidigungslinien ein. Fachbereiche und IT bilden die erste Linie, weil sie Anwendungen bauen und betreiben. Informationssicherheit, Datenschutz und Compliance bilden die zweite Linie, die Regeln setzt und überwacht. Die interne Revision prüft als dritte Linie unabhängig, ob das System wirkt. Mehr zur Rolle der KI-Beauftragten finden Sie in unserem Artikel zum AI Officer im Unternehmen.
Welche Vorschriften KI-Governance erfordern
- EU AI Act: Was sie für KI verlangt: Einstufung nach Risiko, Pflichten für Hochrisiko-Systeme, Transparenzpflichten, KI-Kompetenz des Personals
- DSGVO: Was sie für KI verlangt: Rechtsgrundlage, Verzeichnis der Verarbeitungstätigkeiten, Datenschutz-Folgenabschätzung bei hohem Risiko, Grenzen automatisierter Einzelentscheidungen nach Art. 22
- Produkthaftungsrichtlinie (EU) 2024/2853: Was sie für KI verlangt: Software und KI-Systeme gelten als Produkt; Hersteller haften für Fehler, auch nach Updates
- Betriebsverfassungsgesetz: Was sie für KI verlangt: Mitbestimmung bei technischen Einrichtungen zur Leistungs- oder Verhaltenskontrolle (§ 87 Abs. 1 Nr. 6), Unterrichtung bei der Planung von KI (§ 90)
- NIS2: Was sie für KI verlangt: Risikomanagement für IT-Systeme wichtiger und besonders wichtiger Einrichtungen, zu denen auch KI-Anwendungen gehören
- DORA, MaRisk, BAIT: Was sie für KI verlangt: Informationsregister, Auslagerungs- und Änderungsmanagement im Finanzsektor
Welche Pflichten für Hochrisiko-Systeme gelten, beschreibt unser Beitrag zu den Hochrisiko-Pflichten des EU AI Act. Wie NIS2 und KI-Governance zusammenhängen, lesen Sie in unserem Artikel zur KI-Governance als NIS2-Pflicht.
Standards und Rahmenwerke
Für die Ausgestaltung bieten sich drei Bezugspunkte an. Der EU AI Act gibt die rechtlichen Pflichten vor, insbesondere zur Risikoeinstufung und für Hochrisiko-Systeme. Die Norm ISO/IEC 42001 beschreibt ein Managementsystem für KI, das sich in bestehende Managementsysteme nach ISO 27001 integrieren lässt; mehr dazu in unserem Leitfaden zu ISO 42001. Das NIST AI Risk Management Framework liefert eine praxisnahe Struktur für das Risikomanagement.
Compliance und Governance: der Unterschied
Compliance beschreibt die Einhaltung externer Vorgaben wie Gesetze und Normen. Governance beschreibt, wie ein Unternehmen sich selbst steuert: Ziele, Regeln, Rollen und Entscheidungswege. KI-Compliance ist damit ein Ergebnis guter KI-Governance. Ein Unternehmen mit funktionierendem Register, Freigabeprozess und Änderungskontrolle kann die Pflichten aus dem EU AI Act mit vertretbarem Aufwand nachweisen.
KI-Kompetenz und Schulung
Artikel 4 des EU AI Act verpflichtet Anbieter und Betreiber von KI-Systemen seit dem 2. Februar 2025, Maßnahmen zur KI-Kompetenz ihres Personals zu ergreifen. Seit dem Digital Omnibus (Verordnung (EU) 2026/1744, in Kraft seit 27. Juli 2026) verlangt die Vorschrift, die KI-Kompetenz zu fördern, statt ein bestimmtes Niveau sicherzustellen; ein Bußgeld ist dafür nicht vorgesehen. An der praktischen Bedeutung ändert das wenig: Wer Mitarbeitende ohne Schulung mit KI arbeiten lässt, trägt das Risiko von Fehlern und Datenabflüssen selbst. Gemeint ist kein einheitlicher Kurs für alle. Die Schulung richtet sich nach Rolle und Einsatz: Alle Mitarbeitenden lernen die Regeln der KI-Richtlinie, den Umgang mit Schutzklassen und typische Risiken wie Prompt Injection. Wer Anwendungen baut, lernt zusätzlich Antrag, Prüfung und Freigabe. Freigabeverantwortliche und Führungskräfte brauchen Wissen über Risikostufen und Pflichten. Dokumentieren Sie Inhalte und Teilnahme, damit Sie die Maßnahmen bei einer Prüfung belegen können.
Reifegradmodell für KI-Governance
- 1 Richtlinie: Kennzeichen: KI-Richtlinie vorhanden, keine Übersicht über Anwendungen; Typisches Risiko: Schatten-KI, keine Nachweise
- 2 Inventar: Kennzeichen: Liste der Anwendungen, manuell gepflegt; Typisches Risiko: Liste veraltet, Freigaben uneinheitlich
- 3 Prozess: Kennzeichen: Antrag und Freigabe definiert, Register aktuell, Prüfungen teilweise manuell; Typisches Risiko: Engpass bei Freigaben, Änderungen unkontrolliert
- 4 Technisch verankert: Kennzeichen: Freigabe, Register, Schutzklassen und Änderungskontrolle sind Teil der Plattform; Typisches Risiko: gering, Aufwand für Nachweise sinkt deutlich
Viele Unternehmen befinden sich nach unserer Beobachtung derzeit auf Stufe 1 oder 2. Der Sprung auf Stufe 3 gelingt organisatorisch. Für Stufe 4 braucht es eine Plattform, in der die Regeln technisch durchgesetzt werden.
KI-Governance umsetzen: der 90-Tage-Plan
Tage 1 bis 30: Bestandsaufnahme. Erfassen Sie alle bekannten KI-Anwendungen und KI-Funktionen eingekaufter Software. Ermitteln Sie über Netzwerk- und Lizenzdaten, welche KI-Dienste darüber hinaus genutzt werden. Legen Sie Schutzklassen fest und ordnen Sie die wichtigsten Datenquellen zu.
Tage 31 bis 60: Regeln und Rollen. Definieren Sie Antrags- und Freigabeprozess, Prüfungen je Risikostufe und die Rollen. Stufen Sie die bestehenden Anwendungen nach EU AI Act ein. Starten Sie die Schulungen zur KI-Kompetenz und binden Sie den Betriebsrat ein. Wählen Sie die Plattform, auf der neue Anwendungen künftig entstehen.
Tage 61 bis 90: Verankerung. Bringen Sie zwei bis drei Anwendungsfälle über den neuen Prozess in den Betrieb. Messen Sie Durchlaufzeit und Aufwand je Freigabe, und schärfen Sie die Regeln nach. Berichten Sie der Geschäftsleitung über Bestand, Risiken und nächste Schritte.
Woran Sie wirksame KI-Governance messen
Governance wirkt, wenn sie den Betrieb beschleunigt und Risiken sichtbar macht. Bewährt haben sich wenige Kennzahlen, die Sie quartalsweise an die Geschäftsleitung berichten:
- Anteil der genutzten KI-Anwendungen, die im Register stehen, gemessen an den erkannten Diensten,
- Durchlaufzeit vom Antrag bis zur Freigabe je Risikostufe,
- Zahl der Änderungen, die ohne erneute Freigabe produktiv gingen (Zielwert null),
- blockierte Anfragen und Sicherheitsereignisse je Monat,
- Anteil der Mitarbeitenden mit abgeschlossener Schulung zur KI-Kompetenz.
KI-Governance mit Synthara AI Studio
Synthara AI Studio bringt Unternehmen auf Stufe 4 des Reifegradmodells. Die sechs Bausteine sind Teil der Plattform:
- KI-Register mit Eintrag für jede produktive Anwendung, inklusive Einstufung nach EU AI Act und Erkennung von Schatten-KI,
- Antrag und Bewertung von Anwendungsfällen mit festgelegten Prüfungen je Risikostufe,
- Schutzklassen bis auf Feldebene, die bestimmen, welche Modelle Daten verarbeiten dürfen,
- Freigabe nach dem Vier-Augen-Prinzip für Chats, Workflows, Agenten und Anwendungen,
- Änderungskontrolle: Relevante Änderungen werden erneut geprüft, die bisherige Version läuft bis zur neuen Freigabe,
- Protokolle und Nachweise für Datenschutz, Informationssicherheit und Revision, als Auditnachweis exportierbar.
Synthara dokumentiert die Einstufung nach EU AI Act; die Bewertung, ob eine Anwendung als Hochrisiko-KI gilt, bleibt eine Entscheidung Ihres Hauses. Ein Regelwerk gilt damit für alle Werkzeuge und Fachbereiche, und neue Anwendungsfälle folgen von Anfang an demselben Weg. Für die organisatorische Einführung begleitet Sie unser Team der KI-Governance-Beratung.
Wie Register, Freigabe und Protokoll bei autonomen KI-Agenten zusammenwirken, zeigen die Synthara Twins.
Häufige Fragen zur Umsetzung von KI-Governance
Was umfasst KI-Governance?
KI-Governance umfasst Regeln, Rollen und Prozesse für den Einsatz von KI. Kernbausteine sind ein KI-Register, ein Antrags- und Freigabeprozess, Schutzklassen für Daten, die Kontrolle von Änderungen sowie Protokolle und Nachweise für Aufsicht und Revision. Grundlage sind Prinzipien wie Rechenschaft, Transparenz, Fairness und menschliche Aufsicht.
Wie setzt man KI-Governance im Unternehmen um?
Beginnen Sie mit einer Bestandsaufnahme aller KI-Anwendungen, legen Sie Schutzklassen und Rollen fest, und definieren Sie einen Freigabeprozess mit Prüfungen je Risikostufe. Bringen Sie anschließend einige Anwendungsfälle über diesen Prozess in den Betrieb und verankern Sie die Regeln in der Plattform, auf der neue Anwendungen entstehen.
Was ist ein KI-Register?
Ein KI-Register ist das Inventar aller KI-Anwendungen eines Unternehmens. Es enthält je Anwendung Zweck, Verantwortliche, Datenquellen, Schutzklasse, Modelle, Version, Freigabestatus und Einstufung nach EU AI Act. Es ist die Grundlage für Nachweise gegenüber Aufsicht und Revision und sollte dort gepflegt werden, wo Anwendungen freigegeben werden.
Wer ist im Unternehmen für KI-Governance verantwortlich?
Die Gesamtverantwortung liegt bei der Geschäftsleitung. Operativ steuert meist eine KI-Beauftragte oder ein AI Officer das Governance-Modell, unterstützt durch IT, Informationssicherheit, Datenschutz und die Fachbereiche. Freigaben erteilen Rollen, die von den Erstellern getrennt sind, und die Revision prüft unabhängig die Wirksamkeit.
Was ist der Unterschied zwischen Compliance und Governance?
Compliance ist die Einhaltung externer Vorgaben wie Gesetze und Normen. Governance ist die Art, wie ein Unternehmen sich selbst steuert: Ziele, Regeln, Rollen und Entscheidungswege. Gute KI-Governance führt zu KI-Compliance, weil Register, Freigaben und Protokolle die geforderten Nachweise liefern. Compliance prüft also das Ergebnis, Governance gestaltet den Weg dorthin.
Was verlangt der EU AI Act zur KI-Kompetenz?
Artikel 4 verpflichtet Anbieter und Betreiber seit Februar 2025 zu Maßnahmen für die KI-Kompetenz ihres Personals; seit Juli 2026 ist die Pflicht auf das Fördern abgeschwächt. Die Maßnahmen richten sich nach Rolle, Vorwissen und Einsatzkontext. Unternehmen sollten Schulungen für Nutzer, Entwickler und Freigabeverantwortliche unterscheiden und Inhalte sowie Teilnahme dokumentieren.
Brauchen kleine und mittlere Unternehmen eine KI-Governance?
Ja. Die Pflichten des EU AI Act gelten unabhängig von der Unternehmensgröße. Der Umfang kann aber angemessen sein: Ein aktuelles Register, Schutzklassen für die wichtigsten Daten, Schulungen und eine Freigabe durch eine zweite Person decken bei den meisten Mittelständlern das Wesentliche ab.
Welche Software unterstützt KI-Governance?
Es gibt spezialisierte Werkzeuge für Inventar und Risikobewertung sowie KI-Plattformen mit eingebauter Governance. Entscheidend ist, dass Register, Freigabe und Änderungskontrolle dort greifen, wo Anwendungen entstehen. Achten Sie darauf, ob die Software Regeln technisch durchsetzt oder nur dokumentiert. Eine Übersicht bietet unser Vergleich von zehn KI-Plattformen.
Fazit
KI-Governance entsteht im Alltag, wenn jede neue Anwendung denselben Weg nimmt: Antrag, Prüfung, Freigabe durch eine zweite Rolle und Eintrag im Register, und das bei jeder Änderung erneut. Unternehmen, die diesen Weg in ihrer Plattform verankern und ihre Mitarbeitenden befähigen, gewinnen doppelt: Sie können Anwendungsfälle schneller in den Betrieb bringen und gleichzeitig jederzeit belegen, welche KI wo im Einsatz ist und wer sie verantwortet.
Live-Demo: Wir zeigen Ihnen in 30 Minuten an Ihrem Anwendungsfall, wie Antrag, Freigabe, KI-Register und Änderungskontrolle in Synthara AI Studio ablaufen. Termin direkt in Calendly buchen
Weiterführende Artikel
- KI-Governance-Beratung von ADVISORI
- EU AI Act: Hochrisiko-Pflichten
- KI-MIG: Das Durchführungsgesetz zum AI Act für Unternehmen
- ISO 42001: Leitfaden zum KI-Managementsystem
Quellen
- Verordnung (EU) 2024/1689 (EU AI Act), insbesondere Artikel 4
- Verordnung (EU) 2016/679 (DSGVO), Artikel 22 und 35
- Richtlinie (EU) 2024/2853 über die Haftung für fehlerhafte Produkte
- Betriebsverfassungsgesetz, §§ 87 und 90
- ISO/IEC 42001:2023, Managementsystem für künstliche Intelligenz
- NIST AI Risk Management Framework 1.0, Januar 2023
Souveräne KI · ADVISORI
Frontier-KI auf europäischer Infrastruktur
Frontier-Performance, vollständig in Europa und unter europäischem Recht: als lokale Sprachmodelle in Ihrer Infrastruktur oder orchestriert über Synthara AI Studio.
- EU-Inferenz: kein CLOUD Act, kein Kill-Switch
- DSGVO-konform auf europäischer Hardware
- Live in wenigen Wochen, ohne Vendor-Lock-in